الدليل التقني والأمني لمدراء نظم المعلومات ومسؤولي أمن النظم.
كيف تعمل الهندسة البرمجية السيادية لـ INARA RH؟
برنامج INARA RH هو حزمة مكتبية أصلية لنظام ويندوز x64 صُممت وفق معيار العزل المحلي الصارم. تُخزن ملفات الترشح، شبكات التنقيط، والهياكل التنظيمية محليا على قرص الحاسوب بصيغة مشفرة. تتم معالجة الذكاء الاصطناعي إما عبر محرك خوارزمي محلي دقيق بدون استهلاك رموز، أو عبر نموذج Ollama محلي منفصل تماما عن الإنترنت، مما يمنع أي تدفق للبيانات خارج الحدود ويضمن الامتثال المباشر للقانون 18-07.
4 ركائز للهندسة الأمنية السيادية
1. عميل مكتبي مستقل
تطبيق مثبت محليا على حاسوب مسؤول التوظيف (Windows x64). خلافا لتطبيقات الويب السحابية المعرضة لشبكة الإنترنت، لا يضم أي خلفية سحابية مشتركة ولا واجهات برمجية عامة معرضة للاختراق الشبكي.
2. استدلال محلي منفصل عبر Ollama
تكامل مباشر مع محرك Ollama المفتوح العامل على http://localhost:11434. تعمل النماذج المفتوحة بالاعتماد على طاقة المعالجة المحلية (CPU/GPU) دون إرسال أي حزمة بيانات للخارج.
3. محرك حماية الهوية وحاجز المراجعة القبلية
محرك رصد ثلاثي المصادر يحدد ويحجب تلقائيا البيانات الشخصية الحساسة (الأسماء بالعربية واللاتينية، رقم التعريف الوطني 18 رقما، الضمان الاجتماعي، الحسابات البريدية والبنكية).
4. محرك خوارزمي دقيق بدون استهلاك رموز
وحدة فرز جماعي تعتمد على خوارزميات محلية محددة (تعبيرات نمطية ومصفوفات تنقيط مرجحة). فرز 1,000 سيرة ذاتية محليا دون بطء ودون تكلفة لواجهات برمجية خارجية.
المواصفات العتادية والمتطلبات الشبكية
| المكون العتادي | الحد الأدنى للمواصفات | المواصفات الموصى بها (Ollama محلي) | الأثر الشبكي |
|---|---|---|---|
| نظام التشغيل (OS) | ويندوز 10 (64 بت) إصدار 1903+ أو ويندوز 11 | ويندوز 10 أو ويندوز 11 (64 بت) | لا يوجد أي تأثير شبكي (تطبيق عميل أصلي) |
| المعالج (CPU) | Intel Core i3 أو AMD Ryzen 3 (64 بت) | Intel Core i5/i7 أو AMD Ryzen 5/7 | لا يوجد أثر شبكي (معالجة حسابية محلية) |
| الذاكرة العشوائية (RAM) | 4 جيغابايت | من 8 إلى 16 جيغابايت لتشغيل النماذج المحلية | تخصيص ذاكرة محلي للعملية البرمجية فقط |
| مساحة التخزين (Disk) | 250 ميغابايت لتثبيت التطبيق المكتبي | 4 جيغابايت SSD للنماذج المحلية (Llama 3, Mistral) | تخزين محلي مشفر على القرص |
| بطاقة الرسوميات (GPU) | معالج رسومي مدمج قياسي (معالجة عبر CPU) | بطاقة رسومية مخصصة اختيارية لدعم التسريع | حسابات رياضية عتادية داخل الجهاز حصرا |
| حركة البيانات الشبكية الصادرة | صفر تدفق صادر في وضع المعالجة المحلية الحصرية (Ollama) | منفذ HTTPS 443 اختياري في حال ربط مفاتيح API خارجية | قابل للفلترة والمراقبة عبر جدار الحماية المؤسسي |
| المنافذ الواردة المفتوحة | لا يتطلب فتح أي منفذ وارد | لا يتطلب فتح منافذ واردة (حلقة محلية داخلية عبر المنفذ 11434) | انعدام تام لمساحة الهجوم الشبكي الخارجي |
مصفوفة الأمان والامتثال التنظيمي
| المطلب الأمني | التطبيق التقني في INARA RH | الامتثال القانوني والمعياري |
|---|---|---|
| حماية بيانات المترشحين (القانون 18-07) | تخزين محصور على جهاز العميل بصيغة مشفرة. صفر نقل للبيانات نحو خوادم أجنبية غير مصرح بها. | مطابق للمادتين 32 و36 من القانون 18-07 (إعفاء من تراخيص النقل عبر الحدود لدى ANPDP). |
| إخفاء الهوية والمعرفات الحساسة (PII) | محرك تثليث ثلاثي المصادر يحجب الأسماء (بالعربية واللاتينية)، رقم التعريف الوطني، الضمان الاجتماعي، وثائق الهوية، والحسابات المصرفية. | التزام كامل بمبدأ تقليل جمع البيانات الشخصية إلى الحد الأدنى. |
| الرقابة القبلية على التدفقات (Guardrail) | مفتش ما قبل المعالجة يتيح لمسؤول التوظيف تدقيق وتنقيح النص المجهول قبل إرساله للاستدلال العميق. | ضمان تقني قطعي ضد التسريب العرضي للمعلومات. |
| قابلية التدقيق والتتبع الداخلي | سجل أحداث محلي (LogViewer) يتتبع الطلبات والأختام الزمنية والحالات مع إمكانية التصدير بصيغة JSON. | سهولة التدقيق لفرق الحوكمة ومسؤولي أمن النظم في المؤسسة. |
| الترخيص وسلامة البرمجيات | قفل تشفير مرتبط بالمعرف العتادي للجهاز (UUID machine)، دون قياس تتبع متطفل ودون جمع بيانات الأعمال. | احترام السيادة الرقمية والخصوصية التامة لبيانات المؤسسة. |
نشر برمجي في 3 خطوات على حواسيب العمل
تثبيت الحزمة الرسمية الموثقة
تحميل وتشغيل ملف Inara_2.1.0_x64-setup.exe على حواسيب الموارد البشرية المستهدفة. يكتمل التثبيت في أقل من دقيقتين دون تعارض مع بقية البرامج المؤسسية.
تهيئة محرك الاستدلال (محلي أو سحابي)
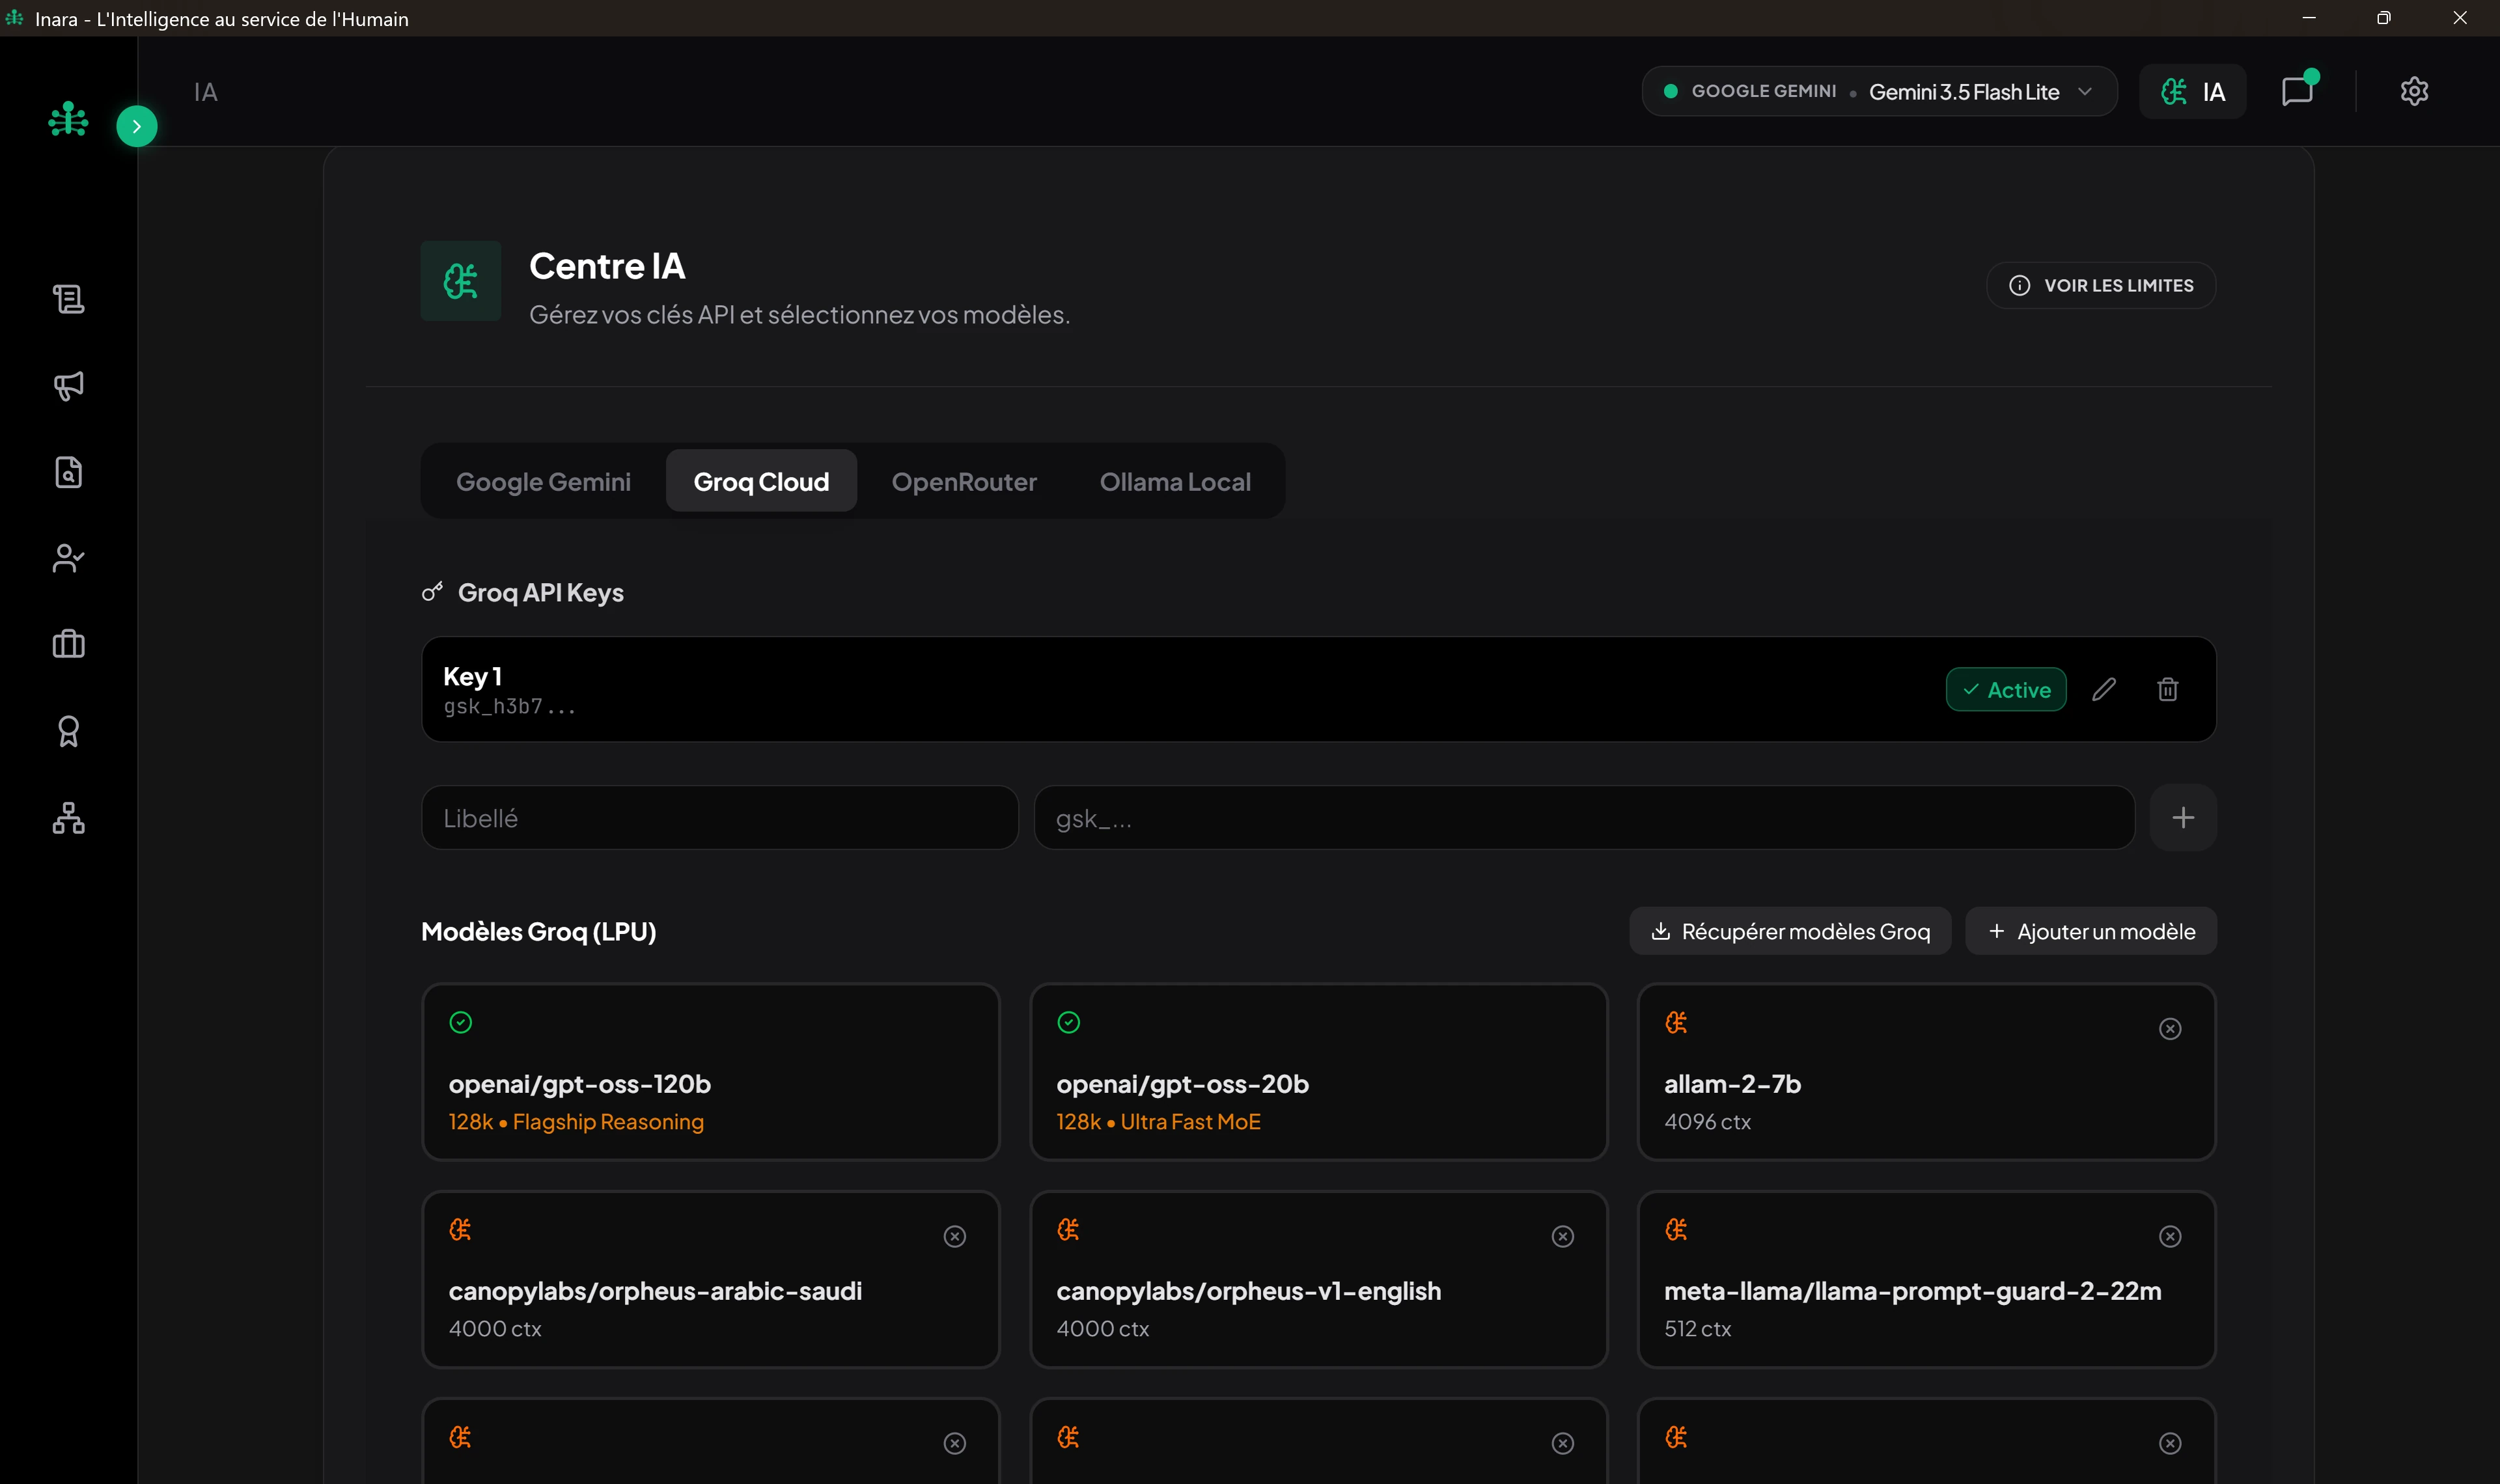
وفقا لسياسة أمن النظم المعتمدة لديكم: ربط التطبيق بنسخة Ollama محلية (http://localhost:11434) لتشغيل مستقل تماما، أو إدخال مفاتيح API المشفرة في مركز الذكاء الاصطناعي.
التفعيل والربط بالرخصة العتادية
يولد التطبيق معرفا عتاديا فريدا للحاسوب (UUID). عند الترقية من فترة التجربة (7 أيام) إلى الرخصة الدائمة، أدخل مفتاح التفعيل الدائم المسلم من LeapDz دون اشتراط اتصال شبكي.