Guide Technique et Sécurité pour les DSI et RSSI.
Comment fonctionne l’architecture logicielle souveraine d’INARA RH ?
INARA RH est une suite logicielle native de bureau (Desktop Client Windows x64) conçue selon un paradigme d’étanchéité locale stricte. Les dossiers de candidatures, grilles de notation et organigrammes sont stockés localement sur le poste de travail sous forme chiffrée. L’analyse par intelligence artificielle peut s’effectuer soit via le moteur algorithmique déterministe interne à zéro token, soit via une instance locale Ollama déconnectée, éliminant tout transfert transfrontalier et garantissant une conformité native avec la Loi 18-07.
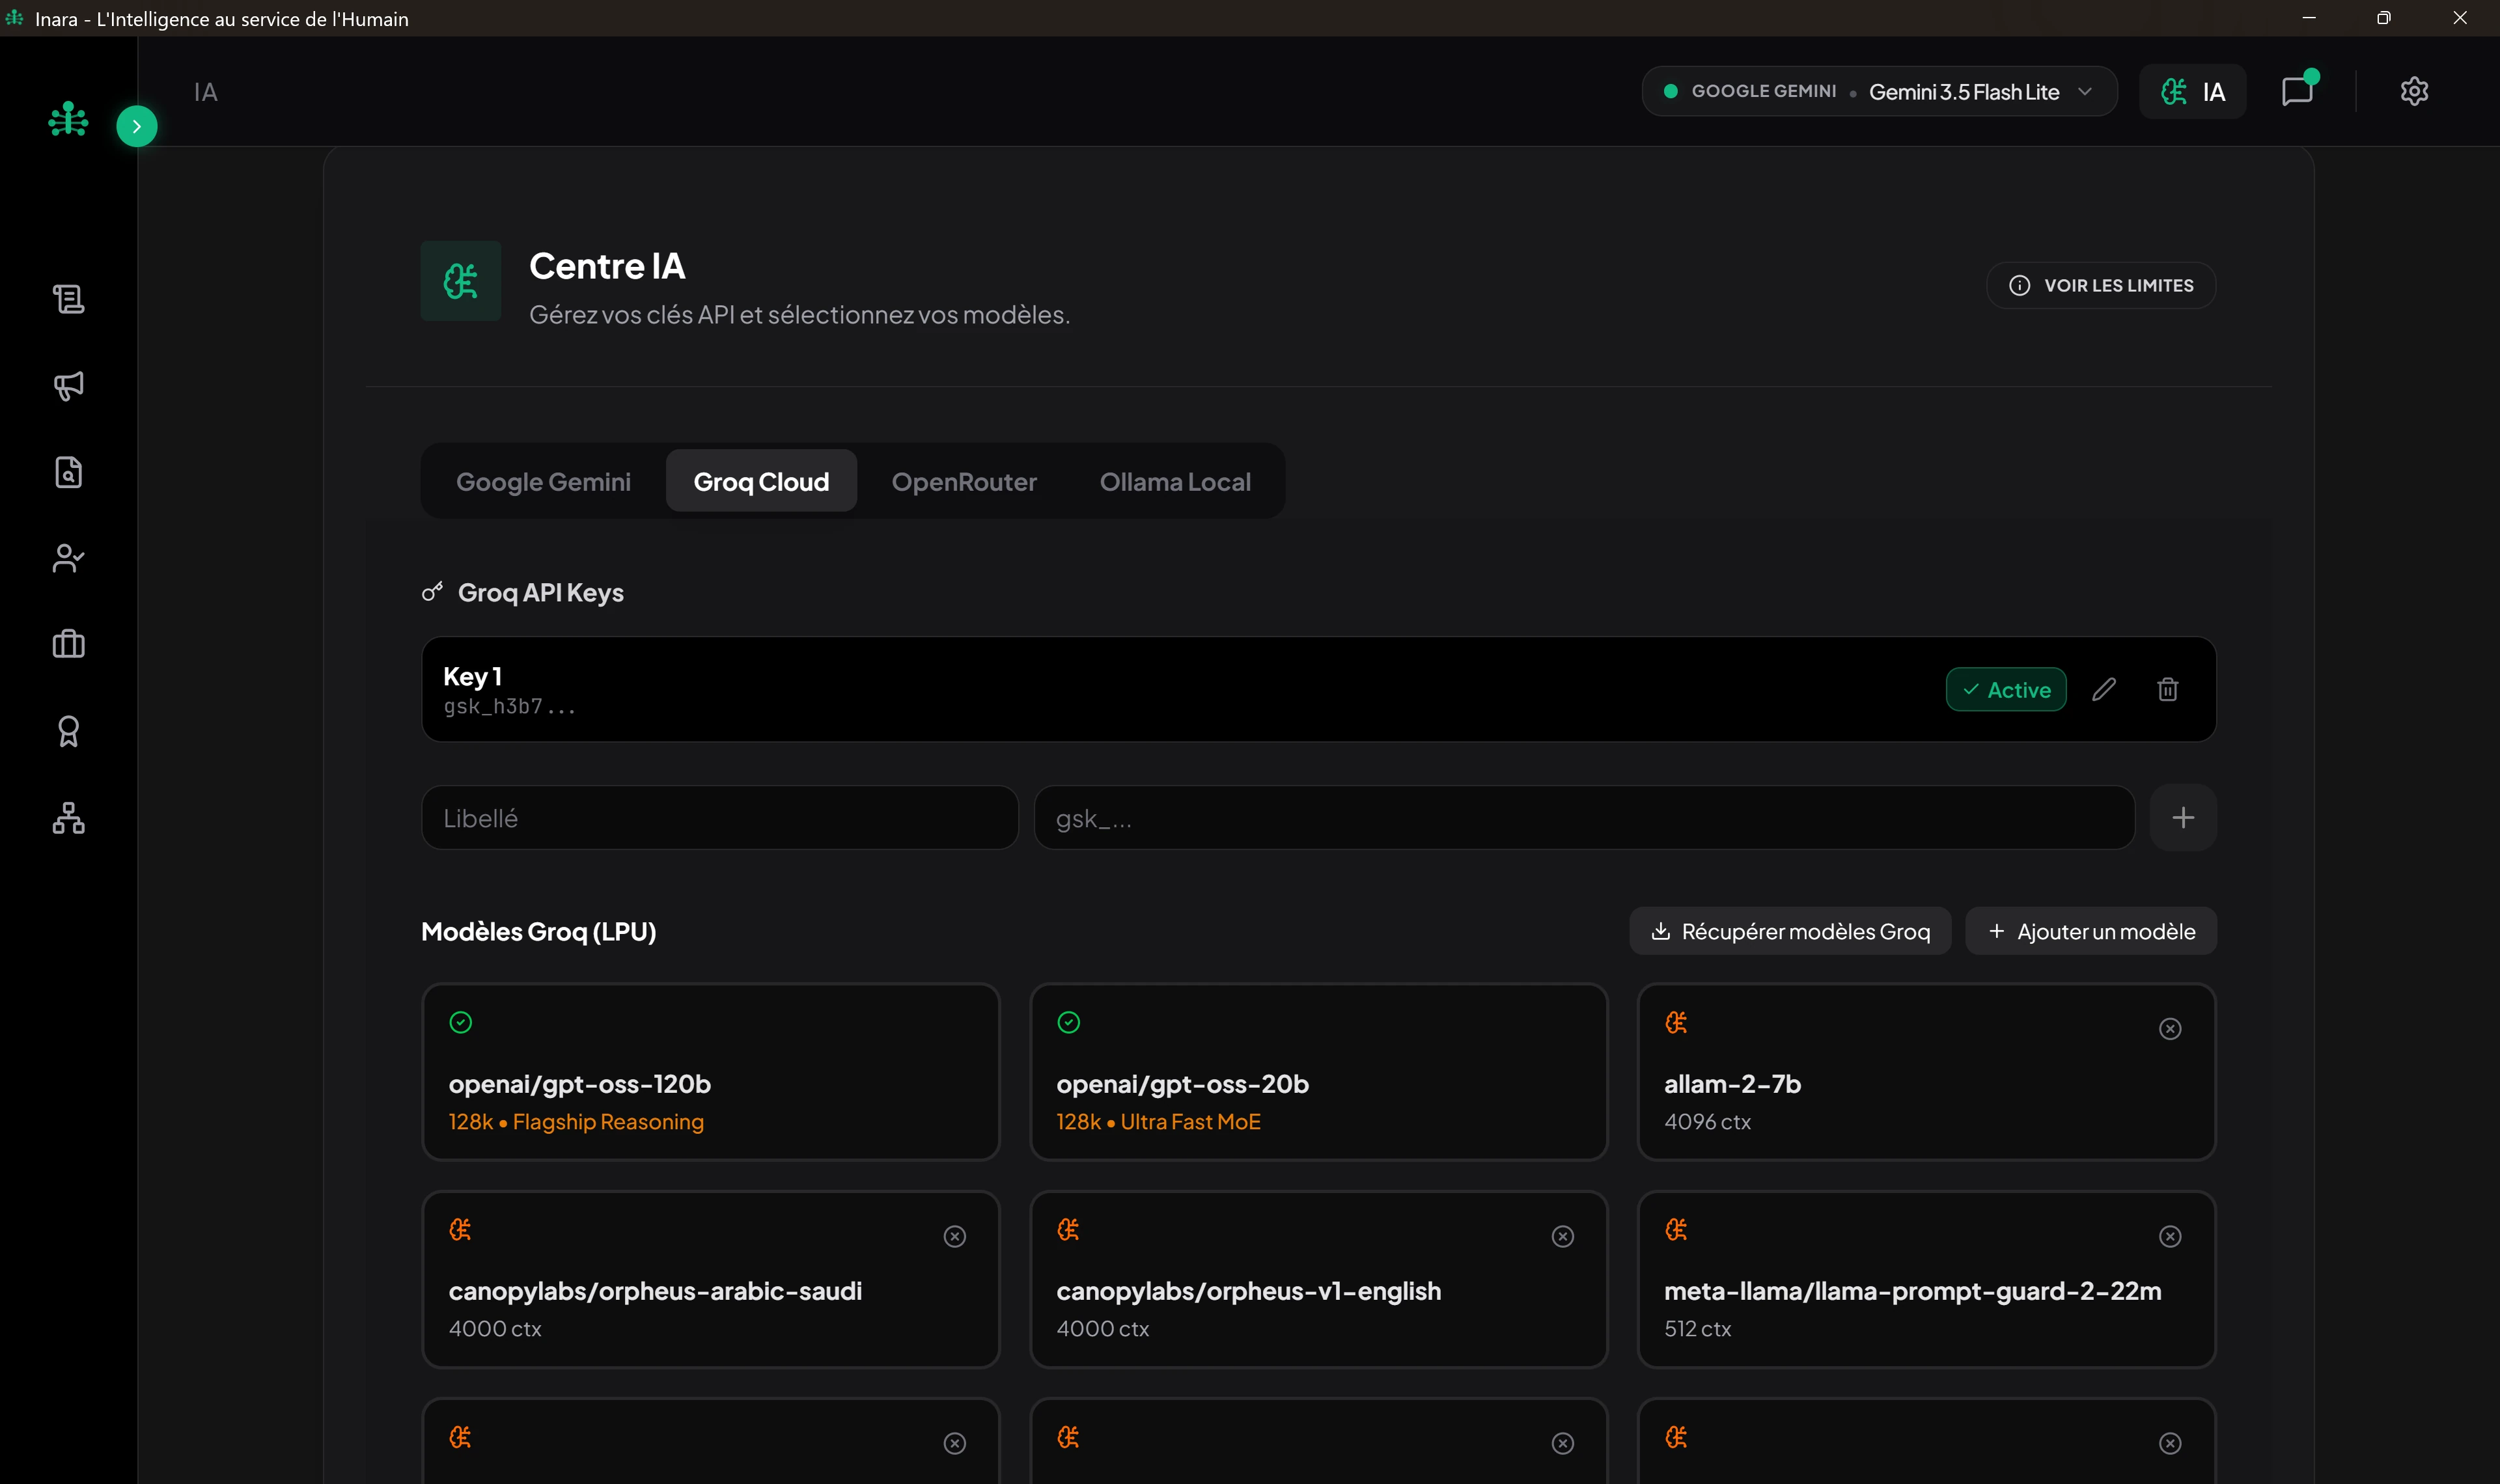
4 Piliers d’Architecture Sécurisée
1. Client de Bureau Autonome
Application Windows x64 installée sur le poste de l’utilisateur. Contrairement aux solutions web SaaS exposées à Internet, elle ne comporte aucun backend mutualisé et aucune API publique vulnérable aux attaques par injection réseau.
2. Inférence Locale Ollama Déconnectée
Intégration directe avec le moteur libre Ollama s’exécutant sur http://localhost:11434. Les modèles open-weight tournent sur la puissance de calcul locale (CPU/GPU) sans envoyer le moindre paquet de données à l’extérieur.
3. Moteur PII et Guardrail Pré-Vol
Moteur de détection à triangulation 3 sources identifiant et masquant automatiquement les données personnelles (noms latins/arabes, NIN à 18 chiffres, NSS, coordonnées bancaires) avec prévisualisation avant toute inférence.
4. Moteur Déterministe Zéro Token
Module de dépouillement massif reposant sur des algorithmes locaux déterministes (expressions régulières, calculs matriciels de pondération). Tri de 1 000 CV en local sans appel réseau ni consommation d’API externe.
Spécifications Matérielles et Prérequis Réseau
| Composant | Configuration Minimale | Configuration Recommandée (Ollama) | Impact Réseau |
|---|---|---|---|
| Système d’exploitation (OS) | Windows 10 (64-bit) version 1903+ ou Windows 11 | Windows 10 ou Windows 11 (64-bit) | Aucun impact réseau (système client natif) |
| Processeur (CPU) | Intel Core i3 ou AMD Ryzen 3 (64-bit) | Intel Core i5/i7 ou AMD Ryzen 5/7 | Aucun impact réseau (calcul processeur local) |
| Mémoire Vive (RAM) | 4 Go de mémoire vive | 8 Go à 16 Go pour exécuter les modèles locaux | Allocation mémoire dédiée au processus local |
| Espace Disque | 250 Mo d’espace disponible pour l’application | 4 Go d’espace SSD pour modèles locaux (Llama 3, Mistral) | Stockage local sur disque SSD chiffré |
| Carte Graphique (GPU) | GPU intégré standard (inférence CPU) | GPU optionnel ou accélération matérielle standard | Calcul mathématique purement matériel |
| Flux Réseau Sortants | Zéro flux en Mode Local Exclusif (Ollama) | Port HTTPS 443 optionnel si clés d’API distantes | Filtrable par proxy d’entreprise ou pare-feu |
| Ports Entrants | Zéro port entrant ouvert requis | Zéro port entrant ouvert requis (boucle locale port 11434 interne) | Aucune surface d’attaque réseau externe |
Matrice de Sécurité et Conformité Réglementaire
| Exigence de Sécurité | Implémentation Technique INARA RH | Conformité Légale / Normative |
|---|---|---|
| Protection des données candidates (Loi 18-07) | Stockage confiné sur le poste client dans un format chiffré. Zéro transfert vers des serveurs étrangers non autorisés. | Conforme Articles 32 et 36 de la Loi 18-07 (dispense d’autorisation transfrontalière ANPDP). |
| Anonymisation des identifiants sensibles (PII) | Moteur de triangulation 3 sources masquant les noms (latin/arabe), NIN (18 chiffres), NSS, CNI, passeport, coordonnées et RIP. | Conformité avec les règles de minimisation des données personnelles. |
| Contrôle préventif des flux (Guardrail) | Inspecteur Pré-Vol permettant au recruteur d’auditer et de modifier le texte anonymisé avant toute analyse approfondie. | Prévention technique absolue contre les fuites accidentelles de données. |
| Auditabilité et traçabilité interne | Journal des événements (LogViewer) traçant localement les requêtes, horodatages et statuts avec possibilité d’export JSON. | Facilité d’audit pour les équipes de gouvernance et RSSI d’entreprise. |
| Licenciement et intégrité logicielle | Verrouillage cryptographique basé sur l’identifiant matériel (UUID machine), sans télémétrie intrusive ni collecte de données métier. | Respect de la souveraineté numérique et de la vie privée d’entreprise. |
Déploiement en 3 Étapes sur vos Postes de Travail
Installation du Binaire Officiel
Téléchargez et exécutez le fichier Inara_2.1.0_x64-setup.exe sur les postes RH cibles. L’installation s’effectue en moins de 2 minutes et ne perturbe pas les autres applications professionnelles installées.
Configuration de l’Inférence (Locale ou Distante)
Selon votre politique SSI : connectez l’application à une instance locale Ollama (http://localhost:11434) pour un fonctionnement 100% déconnecté, ou saisissez vos clés d’API sécurisées dans le gestionnaire multi-clés du Centre IA.
Activation et Verrouillage par Licence Matérielle
L’application génère un identifiant matériel unique (UUID machine). Lors du passage de la période d’évaluation (7 jours) à la licence perpétuelle, saisissez la clé d’activation permanente fournie par LeapDz pour verrouiller le poste sans connexion réseau requise.